Google Workspace 관리자 권한, 종료 시각을 정하면 자동 회수됩니다
외부 업체 점검이나 휴가 대체 때문에 Google Workspace 관리자 권한을 잠깐 줘야 한다면, 이제 회수 날짜를 따로 캘린더에 적어 둘 필요가 없습니다. Google은 관리자 역할에 종료 시각을 붙일 수 있게 했고, 정해 둔 시간이 지나면 그 역할로 받은 권한이 자동으로 회수됩니다.
이 기능은 현재 모든 Google Workspace 고객에게 제공됩니다. 임시 역할 대상은 사용자뿐 아니라 그룹과 서비스 계정도 포함됩니다. 다만 조직의 Primary admin은 영구적인 최고 관리자 권한이 필요한 계정이라 임시 역할 대상으로 바꿀 수 없습니다.
30일처럼 기간을 고르거나 종료 날짜·시각을 직접 정합니다
역할을 줄 때 Super admin은 미리 준비된 기간을 선택하거나 직접 만료 날짜와 시간을 지정할 수 있습니다. Google이 든 예시는 30일입니다. 핵심은 시작할 때부터 끝나는 시점을 같이 정한다는 점입니다. 프로젝트가 끝난 뒤 사람이 다시 로그인해 권한을 제거하는 절차를 별도로 기억하지 않아도 됩니다.
짧은 외부 감사, 퇴사자 업무 인수인계 기간, 담당자 부재 중 임시 운영처럼 종료 시점이 분명한 권한에 특히 맞습니다. 반대로 계속 필요한 권한이라면 무조건 임시로 바꾸는 기능이 아니라, 역할의 필요 기간부터 결정한 뒤 만료 여부를 정하는 방식으로 보는 편이 정확합니다.
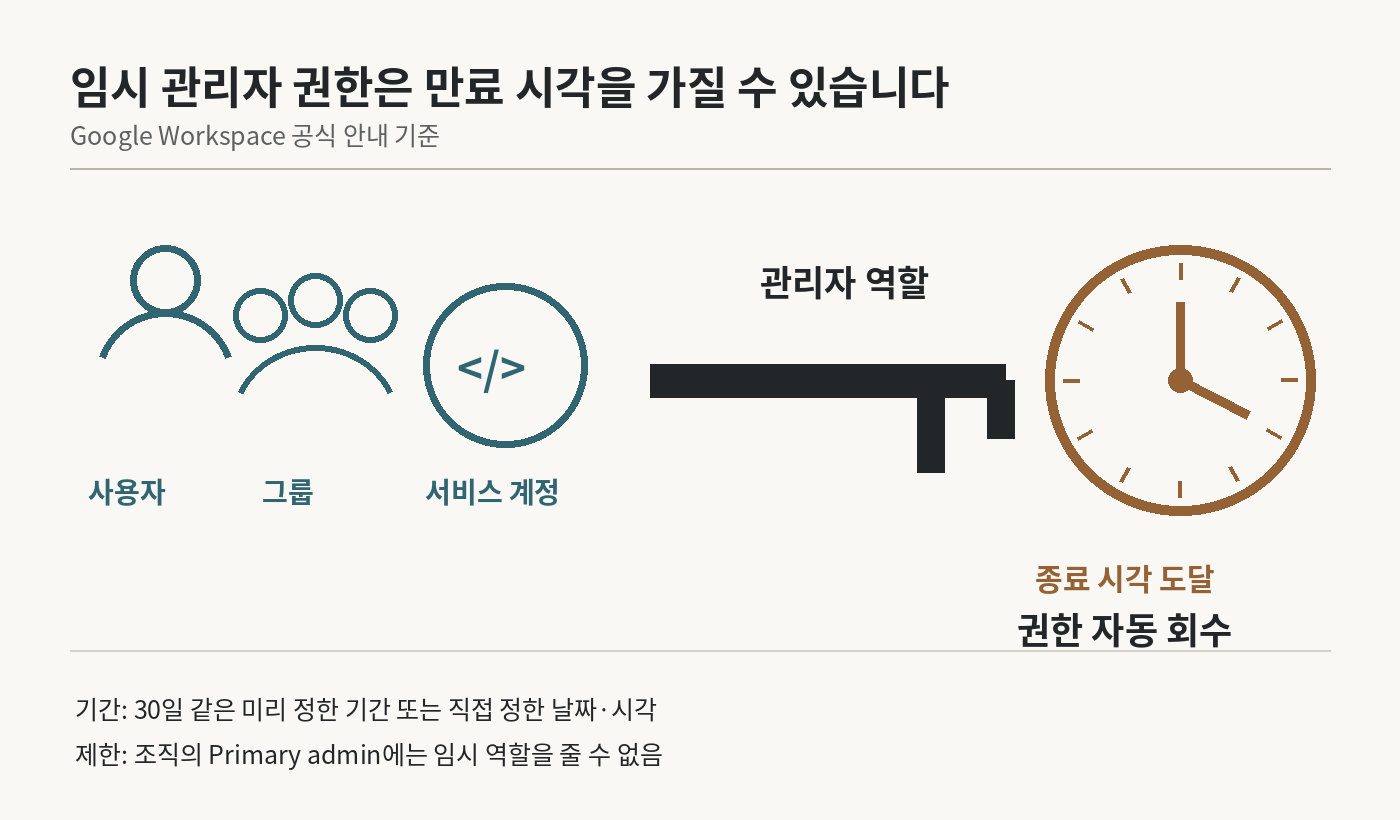
만료되면 계정이 삭제되는 게 아니라 그 역할의 권한이 끝납니다
자동으로 사라지는 것은 계정 자체가 아니라 임시로 부여한 관리자 역할의 접근 권한입니다. 같은 사용자나 서비스 계정이 다른 역할을 따로 가지고 있다면 그 권한까지 함께 없어진다고 해석하면 안 됩니다. 이번 공식 안내는 “해당 역할로 부여된 접근 권한이 만료 시 자동 회수된다”는 범위를 설명합니다.
따라서 권한 설계에서는 역할 범위와 만료 시간을 따로 봐야 합니다. 필요한 작업보다 넓은 관리자 역할을 주고 만료일만 짧게 잡는 것보다, 필요한 역할만 선택한 뒤 실제 작업 기간에 맞춰 종료 시각을 정하는 쪽이 관리가 단순합니다.
Primary admin은 예외라서 임시 만료를 걸 수 없습니다
Google은 조직의 Primary admin에는 임시 관리자 역할을 줄 수 없다고 명시했습니다. Primary admin은 영구적인 Super admin 권한이 필요한 계정이기 때문입니다. 조직의 대표 관리자 계정을 잠깐 다른 사람에게 넘기는 용도로 이 기능을 쓰는 구조는 아닙니다.
임시 권한을 쓰기 전에 대상이 일반 사용자, 그룹, 서비스 계정인지와 Primary admin인지부터 구분하면 됩니다. 종료일이 있는 프로젝트라면 역할을 부여하는 시점에 만료 시각까지 함께 설정해 두고, 장기 권한이라면 별도로 정기 검토하는 방식이 깔끔합니다.