Google Workspace CSE 간편 설정: Cloud HSM·Google Identity 자동 구성과 막힐 때 확인 순서
Google Workspace에서 Client-side encryption(CSE)을 처음 도입하려는데 외부 키 서버와 별도 신원 제공자 설정 때문에 시작조차 어려웠다면, 새 간편 설정 경로를 먼저 볼 만합니다. 관리자가 Google Admin console에서 자동 프로비저닝을 실행하면 Cloud HSM for Google Workspace가 키 서비스로, Google Identity가 신원 제공자(IdP)와 외부 협업용 guest IdP로 구성됩니다. 기존처럼 서드파티 키 서비스와 IdP를 각각 준비하는 방식이 사라진 것은 아니고, 처음 구축하는 조직에 선택지가 하나 더 생긴 것입니다.
Google은 2026년 10월 1일 간편 설정을 공개했고 Rapid Release와 Scheduled Release 도메인에 즉시 제공된다고 안내했습니다. 다만 CSE 자체를 쓸 수 있는 에디션과 이번 간편 설정 공개 공지의 제공 범위가 완전히 같은 것은 아닙니다. 버튼이 보이지 않을 때는 브라우저 문제부터 의심하기보다 조직의 Workspace 에디션, Assured Controls 계열 추가 기능, 관리자 권한, Google Cloud 준비 상태를 순서대로 확인하는 편이 빠릅니다.
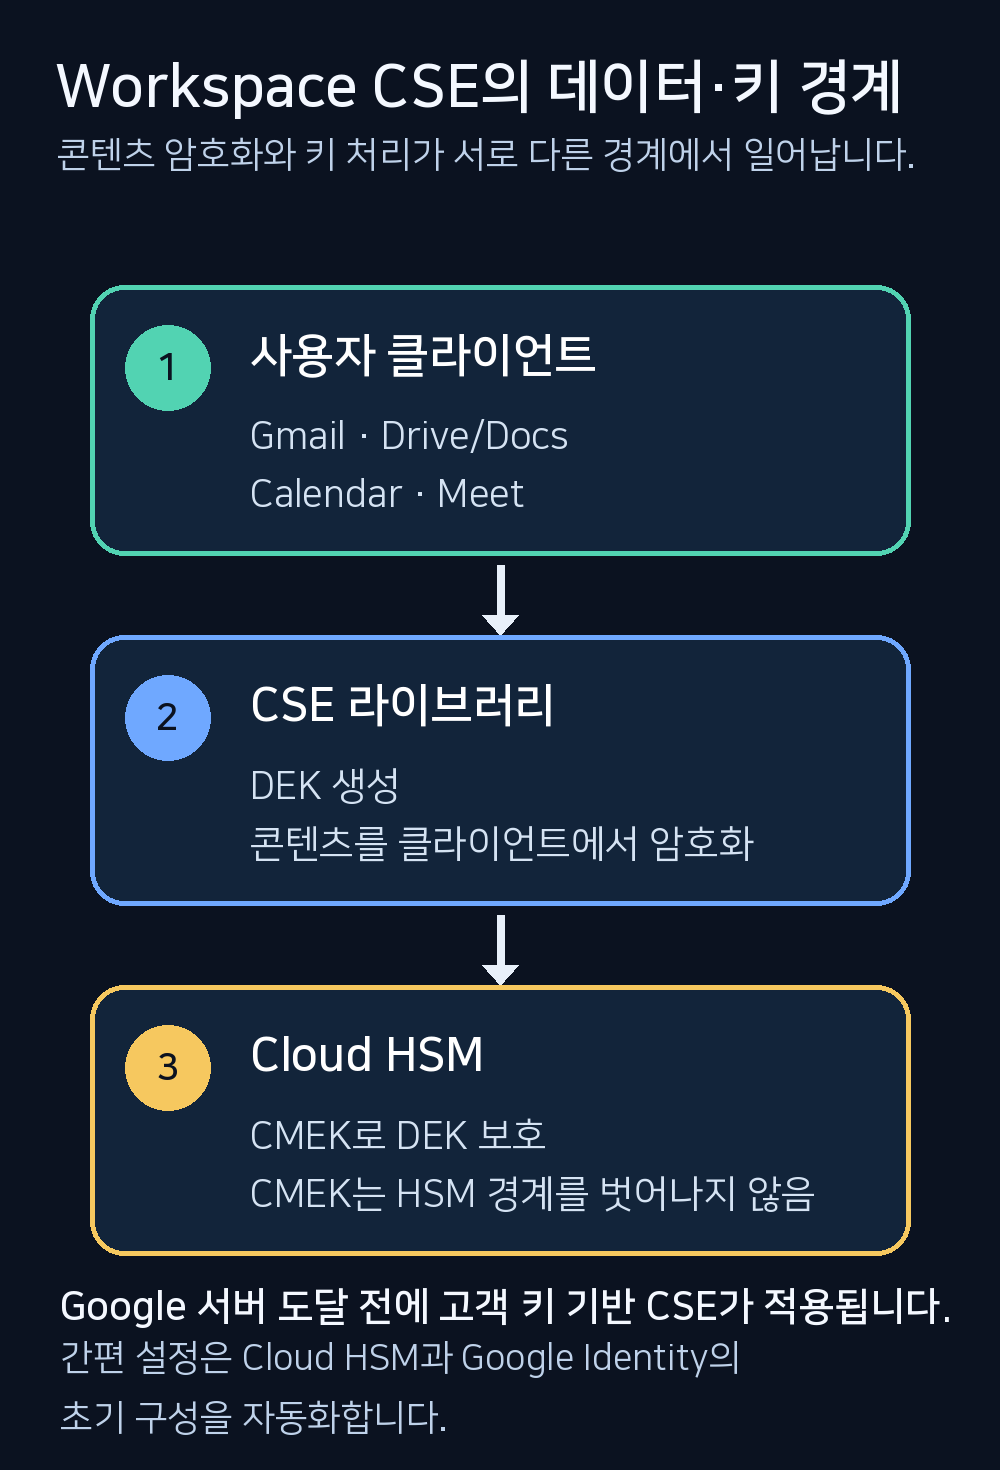
CSE는 Google Workspace의 기본 저장·전송 암호화와 별개로, 콘텐츠가 Google 서버에 도달하기 전에 고객 키를 이용해 한 번 더 암호화하는 방식입니다. Gmail 메일, Drive와 Docs 계열 파일, Calendar 일정, Meet 회의처럼 민감한 업무 데이터를 조직이 통제하는 키와 연결해야 할 때 쓰는 기능입니다. 따라서 일반 개인 계정에서 켜는 개인정보 보호 스위치와 같은 기능으로 보면 설정 단계부터 어긋납니다.
간편 설정이 줄여 주는 건 ‘키 서비스와 IdP를 직접 붙이는 과정’입니다
기존 표준 CSE 설정은 외부 암호화 키 서비스를 선택하거나 직접 구축하고, Workspace와 신원 제공자를 연결한 뒤, 키 서비스 주소와 사용자 할당을 관리 콘솔에 넣는 순서로 진행합니다. 조직 환경에 따라 외부 IdP의 OIDC 구성, CORS, 클라이언트 ID 같은 세부 설정도 필요합니다. 간편 설정은 이 가운데 초기 구축 부담이 큰 키 서비스와 IdP 준비를 Google Cloud HSM과 Google Identity 조합으로 자동화합니다.
자동 구성이 된다고 해서 암호화 키의 의미가 약해지는 것은 아닙니다. CSE에서는 콘텐츠 자체를 보호하는 데이터 암호화 키가 만들어지고, Cloud HSM 쪽에서는 고객 관리 암호화 키로 그 데이터 키를 감싸는 구조를 사용합니다. Google Cloud 문서에 따르면 고객 관리 암호화 키는 HSM 보호 경계를 벗어나지 않으며, 콘텐츠 복호화 권한도 사용자 신원 확인과 키 접근 정책을 통과해야 합니다.
이번 간편 설정 공지는 Enterprise Plus에 Assured Controls 또는 Assured Controls Plus를 붙인 조직을 가용 범위로 적고 있습니다. 반면 Google Workspace Admin Help의 CSE 문서는 CSE 지원 에디션으로 Frontline Plus, Enterprise Plus, Education Standard, Education Plus를 표시하면서 간편 설정에는 Assured Controls 계열 추가 기능이 필요하다고 설명합니다. 그래서 ‘CSE 지원 에디션이니 간편 설정 버튼도 반드시 있다’고 단정하지 말고, 현재 조직의 실제 라이선스와 추가 기능을 함께 확인해야 합니다.
관리 콘솔을 열기 전에 Google Cloud 쪽 네 가지를 먼저 맞춥니다
간편 설정은 Admin console 안에서 시작하지만, Provision 버튼을 누르기 전에 Google Cloud 쪽 전제 조건이 준비돼 있어야 합니다. 먼저 해당 Workspace 도메인에 대응하는 Google Cloud Organization이 존재해야 하고, 작업하는 계정에는 조직 수준의 Organization Administrator 역할이 필요합니다. Google Cloud 서비스 약관 수락 상태와 유효한 billing account도 확인해야 합니다. Cloud HSM 비용이 발생하기 때문에 결제 계정 없이 무료 기능처럼 켜는 흐름은 아닙니다.
Workspace 쪽에서는 super administrator로 로그인해야 합니다. CSE의 키 서비스 추가·관리, 조직 단위나 그룹에 키 서비스 할당, 사용자별 CSE 켜기·끄기 같은 관리 작업은 최고 관리자 권한을 전제로 합니다. 보안 관리자나 Gmail 관리자처럼 일부 권한만 가진 역할로 메뉴를 찾고 있다면 동일한 화면이 보이지 않을 수 있습니다.
Google Cloud Organization이 있는지 애매하다면 Cloud Console의 프로젝트 선택 화면에서 조직이 잡히는지부터 확인합니다. 별도 프로젝트가 하나 보인다는 사실만으로 Workspace 도메인과 연결된 Organization이 준비됐다고 보기는 어렵습니다. Provision 단계에서 막힌 상태라면 반복해서 Admin console을 새로고침하기보다 Organization 존재 여부, 조직 관리자 역할, 약관, billing account 네 항목을 차례로 확인하는 편이 원인 분리가 쉽습니다.
실제 설정은 Data → Compliance → Client-side encryption에서 진행합니다
관리 콘솔에서는 Menu → Data → Compliance → Client-side encryption 순서로 들어갑니다. ‘Set up client-side encryption to increase data privacy’ 영역의 Set up을 누른 뒤, Key service & identity provider 화면에서 Provision을 선택합니다. 간편 설정에서는 Google Cloud HSM이 key service로, Google Identity가 IdP로 미리 선택되므로 여기서 외부 키 서비스 URL이나 별도 IdP 정보를 직접 넣는 절차가 줄어듭니다.
데이터 리전을 이미 정해 둔 조직이라면 Key Access Control List Service(KACLS)가 그 리전에 만들어지고, 별도 리전 선택이 없으면 미국 리전에 생성된다고 Google은 설명합니다. 그다음 Cloud HSM 비용 동의 항목을 체크하고 Save & continue로 넘어갑니다. 마지막에는 CSE를 켤 조직 단위를 고르고 Gmail, Drive and Docs, Calendar, Meet 가운데 적용할 앱을 선택한 뒤 Save를 누릅니다.
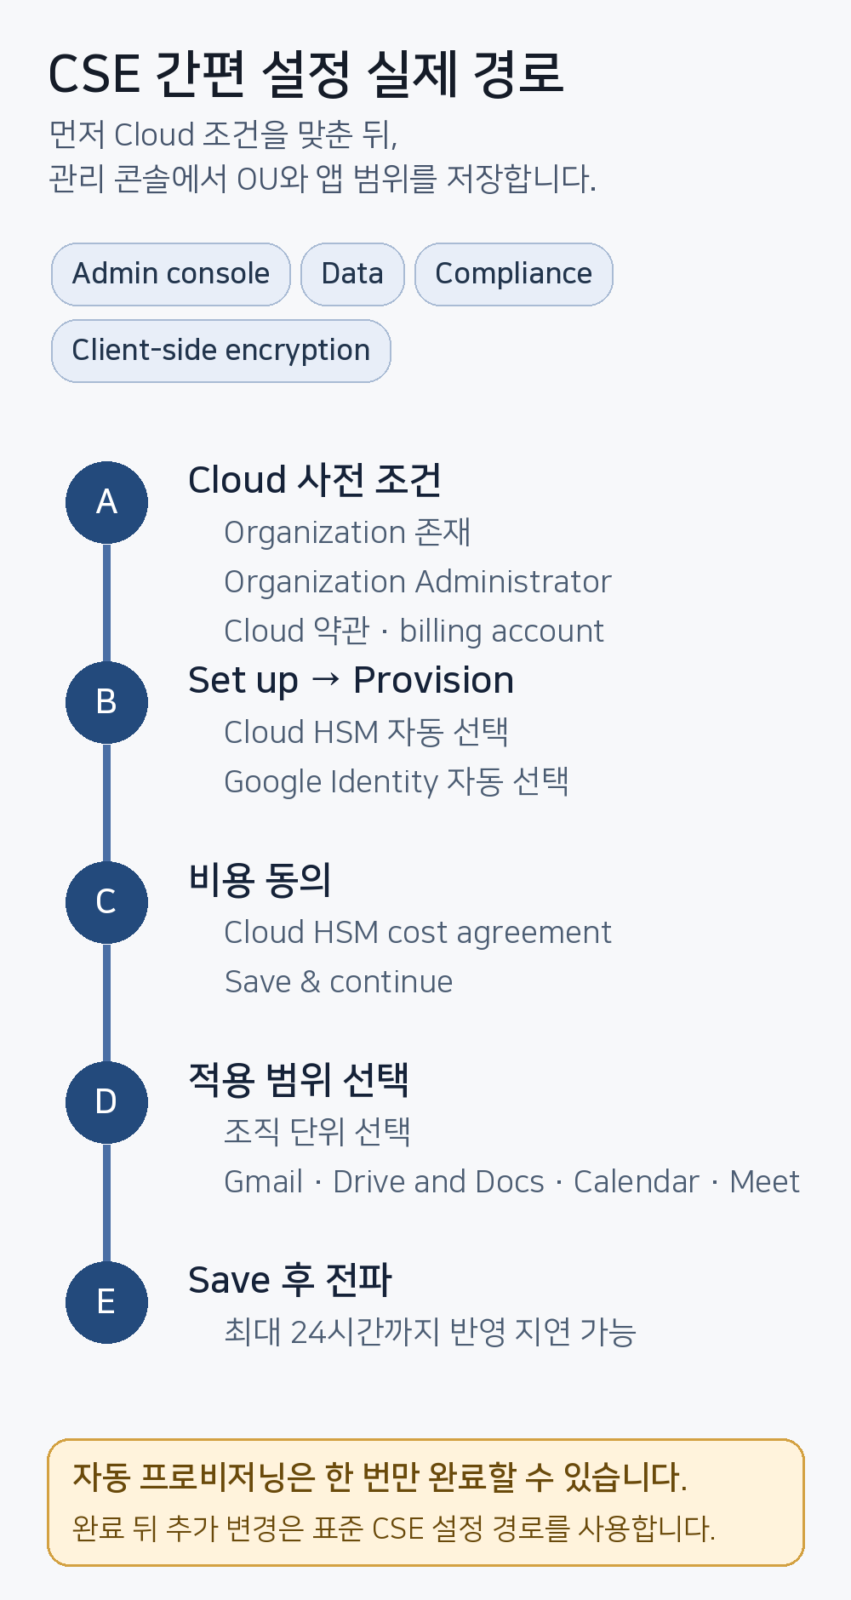
설정 저장 후 변경 사항이 사용자에게 반영되기까지 최대 24시간이 걸릴 수 있으며 보통은 더 빨리 적용됩니다. 저장 직후 한 사용자의 화면에 암호화 메뉴가 없다고 해서 바로 설정 실패로 판단하지 말고, 선택한 조직 단위와 앱이 맞는지 확인한 뒤 전파 시간을 구분해서 봐야 합니다. 반대로 하루를 넘겼는데도 동일하다면 라이선스, 사용자 소속 OU, 앱 선택 상태를 다시 확인할 이유가 생깁니다.
‘한 번만 자동 구성’이라는 제한은 Save 전에 꼭 계산해야 합니다
간편 설정 문서에서 가장 놓치기 쉬운 조건은 자동 프로비저닝을 한 번만 완료할 수 있다는 점입니다. 자동 설정을 끝낸 뒤 키 서비스나 신원 제공자 구성을 더 바꾸려면 표준 CSE 설정 경로를 사용해야 합니다. 따라서 버튼이 쉬워졌다고 해서 먼저 임의의 설정으로 저장하고 나중에 전사 구조를 정하는 방식은 적합하지 않습니다.
저장 전에는 최소한 어느 조직 단위부터 CSE를 켤지, Gmail·Drive and Docs·Calendar·Meet 중 무엇이 실제 대상인지, 기존에 외부 키 서비스나 IdP를 이미 쓰고 있는지부터 정리합니다. 특히 이미 CSE를 표준 방식으로 구축한 조직이라면 새 간편 설정을 기존 구성을 자동 변환하는 마이그레이션 도구처럼 보면 안 됩니다. Google도 CSE를 아직 설정하지 않은 조직이 자동 프로비저닝을 사용할 수 있다고 안내하고 있습니다.
운영 단계에서 여러 키 서비스, 특정 외부 IdP, 조직별로 다른 키 정책처럼 세밀한 구성이 필요하다면 처음부터 표준 설정이 더 맞을 수 있습니다. 간편 설정은 ‘설정을 덜 꼼꼼하게 해도 되는 모드’가 아니라 Google Cloud HSM과 Google Identity라는 정해진 조합을 빠르게 배치하는 경로입니다. 장기 운영 구조와 맞지 않으면 초기 시간은 줄어도 이후 표준 설정으로 다시 손봐야 합니다.
버튼이 안 보일 때는 화면보다 자격과 상태를 먼저 분기합니다
Client-side encryption 메뉴는 찾았는데 Set up 또는 Provision 흐름이 보이지 않는다면 먼저 최고 관리자 계정인지 확인합니다. 그다음 조직의 에디션과 Assured Controls 계열 추가 기능을 봅니다. 특히 최신 공개 공지는 간편 설정 가용 범위를 Enterprise Plus와 해당 추가 기능 조합으로 명시하므로, 다른 CSE 지원 에디션에서 같은 버튼이 없더라도 문서 간 조건을 섞어 ‘오류’라고 단정하면 안 됩니다.
Provision을 눌렀지만 Cloud 쪽에서 진행이 멈춘다면 Google Cloud Organization, Organization Administrator 역할, 서비스 약관, billing account를 점검합니다. 이 네 가지는 간편 설정 도움말에 사전 조건으로 직접 적힌 항목입니다. 비용 동의 단계가 있다는 점도 함께 봐야 하므로, 결제 계정 정책상 Cloud HSM 사용이 막힌 조직이라면 Workspace 화면만 수정해서 해결되지 않습니다.
저장까지 끝났는데 특정 사용자만 CSE 생성 기능을 못 쓴다면 사용자 라이선스와 소속 조직 단위, 켜 둔 앱, 전파 상태를 나눠 봅니다. 표준 CSE 도움말은 CSE 콘텐츠 생성·업로드, 암호화 회의 호스트, 암호화 이메일 송수신에 지원 라이선스가 필요하다고 안내합니다. 일반 소비자 Google 계정은 CSE 콘텐츠 접근이나 암호화 이메일, CSE 회의 참가가 지원되지 않으므로 외부 협업 대상이 개인 Gmail 계정이라면 별도 외부 접근 설계를 검토해야 합니다.
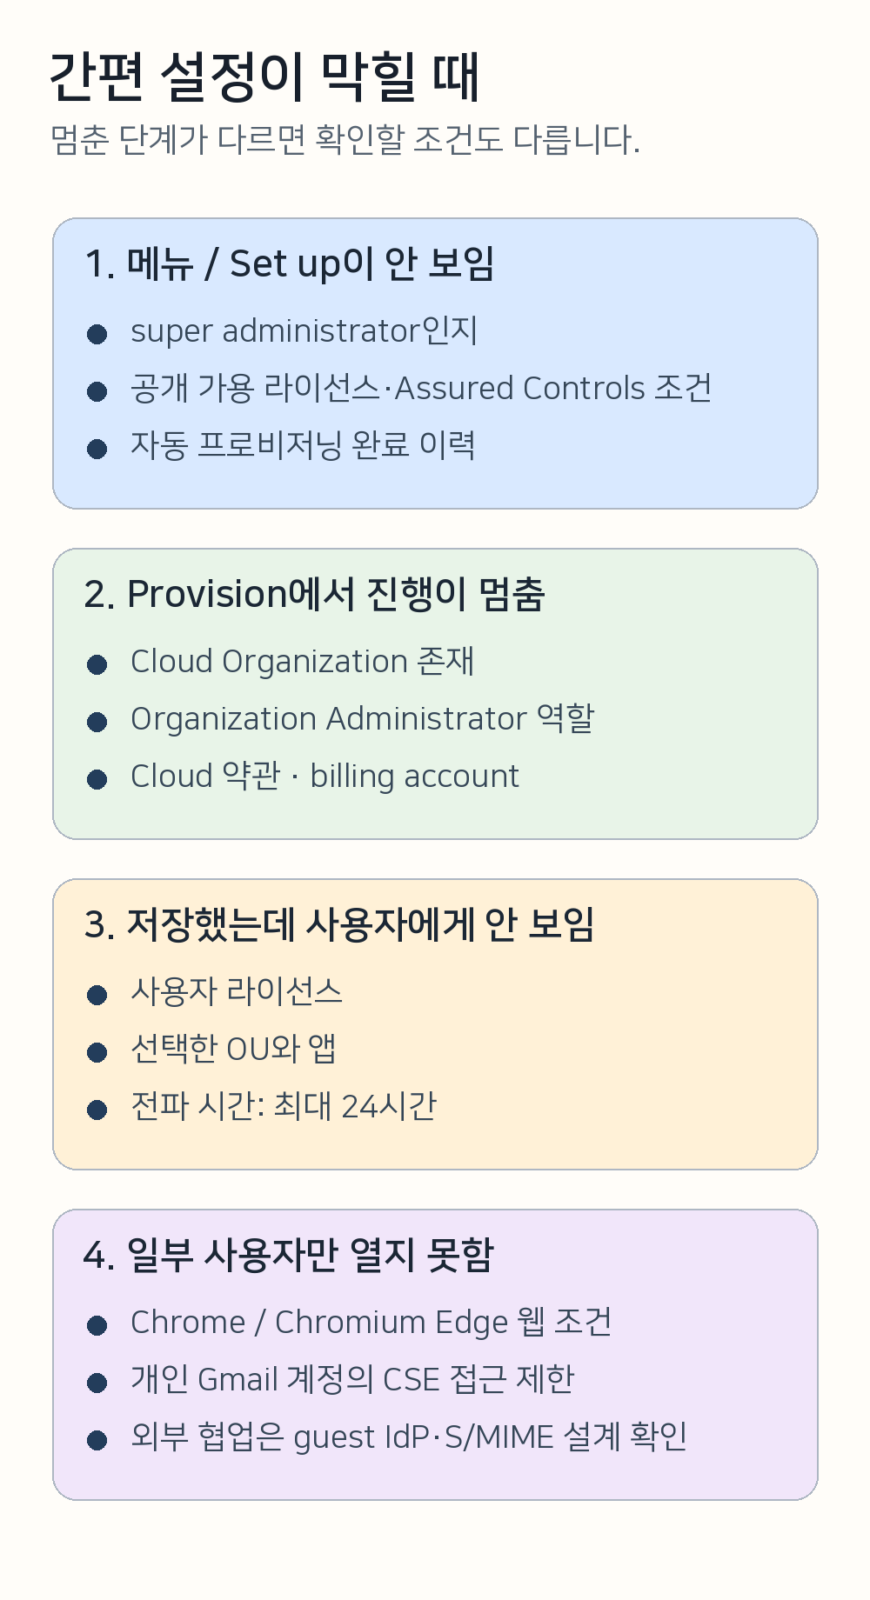
브라우저 조건도 무시하면 안 됩니다. Google은 CSE 콘텐츠를 웹에서 보고 편집할 때 Chrome 또는 Chromium 기반 Microsoft Edge를 사용하도록 안내합니다. 모바일에서는 지원 앱이 따로 있지만, 데스크톱 웹에서 재현 테스트를 할 때는 브라우저 지원 여부를 먼저 맞추면 계정·키 서비스 문제와 클라이언트 문제를 분리하기 쉽습니다.
간편 설정과 표준 설정의 경계는 ‘커스텀 구성이 필요한가’로 보면 됩니다
표준 설정은 외부 키 서비스 파트너를 쓰거나 자체 키 서비스를 구축하고, Google Identity 또는 서드파티 IdP를 연결하는 방식입니다. 키 서비스를 여러 개 두어 조직 단위나 그룹마다 다르게 할당하거나, 외부 사용자 접근을 위한 guest IdP를 세밀하게 구성하는 등 복잡한 요구가 있다면 이 경로가 기본입니다. Gmail에서는 S/MIME 인증서나 하드웨어 키 같은 별도 선택지도 있어 조직 정책에 따라 단계가 더 늘어날 수 있습니다.
간편 설정은 반대로 Cloud HSM과 Google Identity 조합이 조직 요구와 맞고, 처음 CSE를 구축하며, 별도 외부 키 서비스 운영 부담을 줄이고 싶을 때 효율적입니다. 관리자는 보안 통제 목적을 먼저 정한 뒤 ‘간편한 화면’ 자체가 아니라 키 소유·결제·데이터 리전·외부 협업·향후 변경 가능성까지 보고 선택해야 합니다.
Cloud HSM 서비스는 암호화·복호화 작업에 99.95% 가동 시간을 제공한다고 Google Cloud가 안내합니다. 이 수치는 서비스 가용성 지표이지 CSE 구성 실수를 자동으로 막아 준다는 뜻은 아닙니다. OU와 앱을 잘못 선택하거나 필요한 라이선스가 없는 사용자를 포함하면 HSM이 정상이어도 원하는 사용자 경험은 나오지 않으므로, 구축 뒤에는 실제 대상 계정으로 암호화 콘텐츠 생성과 열람을 확인하는 과정이 필요합니다.
설정 완료 뒤에는 ‘암호화가 켜졌는지’보다 실제 접근 경계를 확인합니다
CSE를 켠 뒤에는 테스트 계정이 암호화 콘텐츠를 만들 수 있는지, 같은 조직의 허용된 사용자가 열 수 있는지, 대상 앱마다 암호화 선택지가 의도대로 보이는지를 확인합니다. 외부 협업이 필요한 조직은 내부 사용자 테스트만 하고 끝내지 말고 외부 사용자의 계정 유형과 guest IdP 또는 Gmail S/MIME 경로가 설계와 맞는지도 별도로 봐야 합니다.
키 서비스가 살아 있다는 사실과 사용자가 콘텐츠를 열 수 있다는 사실도 구분해야 합니다. Cloud HSM에서는 키 처리와 감사 로그가 Google Cloud 영역에서 관리되지만, Workspace의 사용자 라이선스·OU 정책·앱별 CSE 설정은 별도 조건입니다. 장애를 볼 때 이 층을 섞지 않으면 ‘Cloud HSM 문제인지, Workspace 정책 문제인지, 사용자 환경 문제인지’를 훨씬 빠르게 좁힐 수 있습니다.
처음 구축하는 조직이라면 가장 먼저 라이선스와 Assured Controls 조건, Google Cloud Organization과 billing account, 최고 관리자 권한을 확인한 뒤 자동 구성 여부를 결정하면 됩니다. 이미 커스텀 키 서비스나 IdP가 있거나 자동 구성을 완료한 적이 있다면 표준 설정 문서를 기준으로 변경 범위를 잡는 쪽이 맞습니다.